Tutorial Static Routing MikroTik dengan 3 Router dan 3 Client
Tutorial static routing MikroTik pakai 3 router dan 3 client. Mulai dari IP address, static route, setting PC, sampai tes ping dan traceroute.
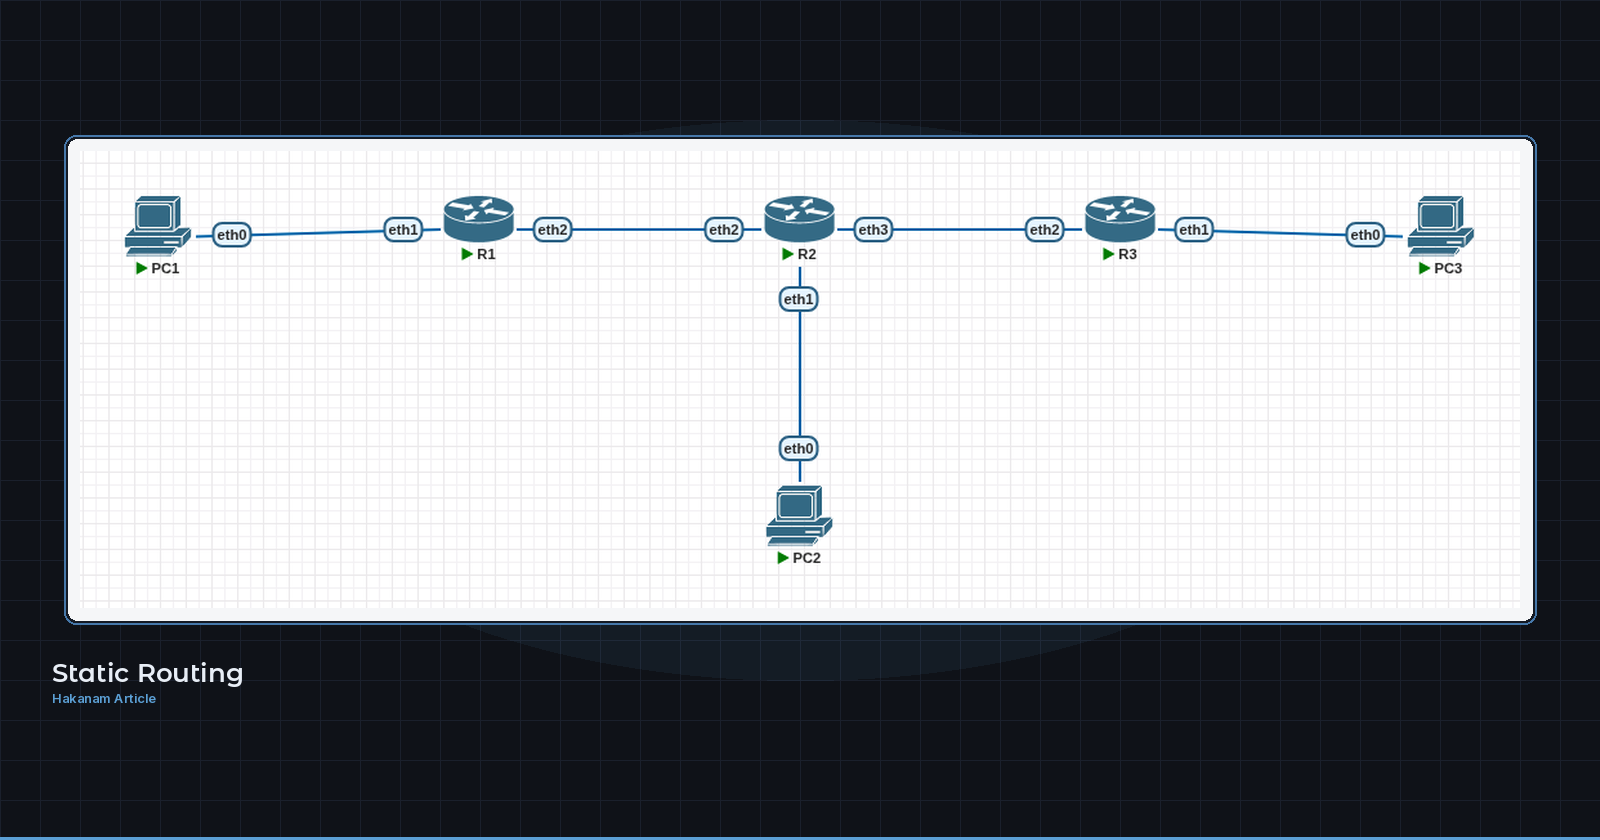
Halo, teman-teman! Pada kesempatan kali ini saya akan membahas static routing di MikroTik pakai 3 router, dan masing-masing router punya 1 client di segmen LAN-nya sendiri.
Apa Itu Static Routing
Static routing itu cara ngasih tahu router jalan ke jaringan lain secara manual. Router cuma kenal jaringan yang nempel langsung ke interface-nya. Jaringan di luar itu harus kita daftarin sendiri pakai route, lengkap sama gateway alias next hop-nya.
Static routing cocok buat jaringan kecil yang jarang berubah, atau buat lab belajar biar kamu paham dasar routing sebelum masuk ke OSPF atau BGP. Kalau jaringannya udah banyak router dan sering berubah, routing dinamis biasanya lebih masuk akal.
Biar kebayang dulu alurnya, coba tonton animasi singkat ini.
Animasi alur static routing 3 router MikroTik
Perangkat yang Dipakai
- 3 router MikroTik (CHR atau image RouterOS v7)
- 3 PC client (di sini saya pakai VPC)
- Lab emulator, bebas mau PNETLab, GNS3, atau EVE-NG
Kalau belum punya lab, kamu bisa cek dulu tutorial PNETLab yang udah pernah saya tulis.
Topologi dan IP Address
Topologinya lurus, R1 nyambung ke R2, R2 nyambung ke R3. Jadi kalau PC1 mau ke PC3, paketnya harus lewat R2 dulu.
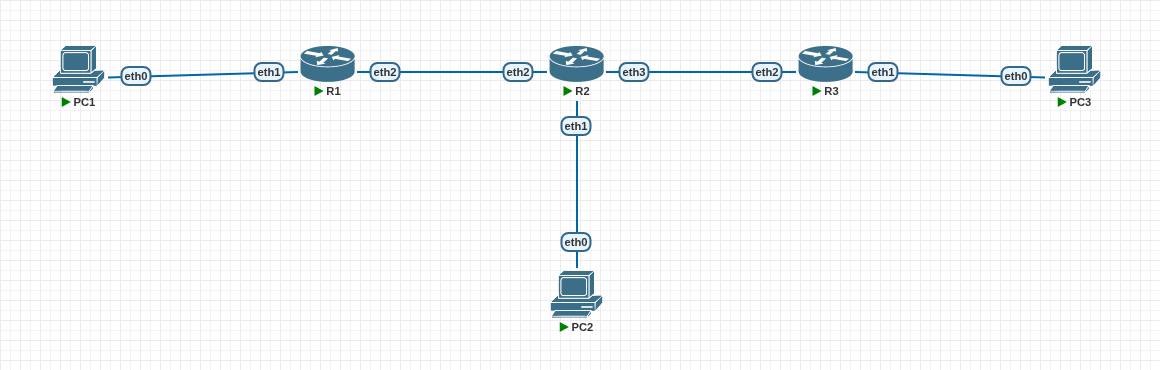
Biar gampang, semua router pakai aturan interface yang sama. ether1 selalu ke LAN (client), ether2 dan ether3 buat link antar router.
| Perangkat | Interface | IP Address | Keterangan |
|---|---|---|---|
| R1 | ether1 | 192.168.1.1/24 | LAN1 ke PC1 |
| R1 | ether2 | 10.10.10.1/30 | Link ke R2 |
| R2 | ether1 | 192.168.2.1/24 | LAN2 ke PC2 |
| R2 | ether2 | 10.10.10.2/30 | Link ke R1 |
| R2 | ether3 | 10.10.10.5/30 | Link ke R3 |
| R3 | ether1 | 192.168.3.1/24 | LAN3 ke PC3 |
| R3 | ether2 | 10.10.10.6/30 | Link ke R2 |
| PC1 | eth0 | 192.168.1.2/24 | Gateway 192.168.1.1 |
| PC2 | eth0 | 192.168.2.2/24 | Gateway 192.168.2.1 |
| PC3 | eth0 | 192.168.3.2/24 | Gateway 192.168.3.1 |
Pastikan kabel di lab kamu juga nyambung sesuai tabel ini. Salah colok ether itu penyebab paling sering kenapa ping nggak jalan.
Konfigurasi R1
Oh iya, kalau kamu pakai MikroTik RouterOS v7 (CHR), pas pertama kali login pakai user admin tanpa password, biasanya kamu langsung diminta bikin password baru dulu. Isi aja password yang gampang kamu inget buat lab, terus lanjut ke konfigurasi di bawah.
1. Set IP Address
/ip address add address=192.168.1.1/24 interface=ether1
/ip address add address=10.10.10.1/30 interface=ether2
2. Tambah Static Route
/ip route add dst-address=192.168.2.0/24 gateway=10.10.10.2
/ip route add dst-address=192.168.3.0/24 gateway=10.10.10.2
Artinya, R1 nggak kenal LAN2 dan LAN3, jadi semua paket ke dua jaringan itu dioper ke R2 (10.10.10.2). LAN3 memang nggak nempel ke R2, tapi R2 yang nanti tahu harus dioper ke mana lagi.
Konfigurasi R2
1. Set IP Address
/ip address add address=192.168.2.1/24 interface=ether1
/ip address add address=10.10.10.2/30 interface=ether2
/ip address add address=10.10.10.5/30 interface=ether3
2. Tambah Static Route
/ip route add dst-address=192.168.1.0/24 gateway=10.10.10.1
/ip route add dst-address=192.168.3.0/24 gateway=10.10.10.6
Artinya, R2 ada di tengah jadi butuh route ke dua arah. Paket ke LAN1 dioper ke R1 (10.10.10.1), paket ke LAN3 dioper ke R3 (10.10.10.6).
Konfigurasi R3
1. Set IP Address
/ip address add address=192.168.3.1/24 interface=ether1
/ip address add address=10.10.10.6/30 interface=ether2
2. Tambah Static Route
/ip route add dst-address=192.168.1.0/24 gateway=10.10.10.5
/ip route add dst-address=192.168.2.0/24 gateway=10.10.10.5
Artinya, sama kayak R1 tapi dari sisi kanan. Semua paket ke LAN1 dan LAN2 dioper ke R2 (10.10.10.5).
Konfigurasi PC
Di VPCS formatnya ip <alamat>/<prefix> <gateway>.
PC1
ip 192.168.1.2/24 192.168.1.1
PC2
ip 192.168.2.2/24 192.168.2.1
PC3
ip 192.168.3.2/24 192.168.3.1
Verifikasi
1. Cek Routing Table
Jalankan di tiap router.
/ip route print
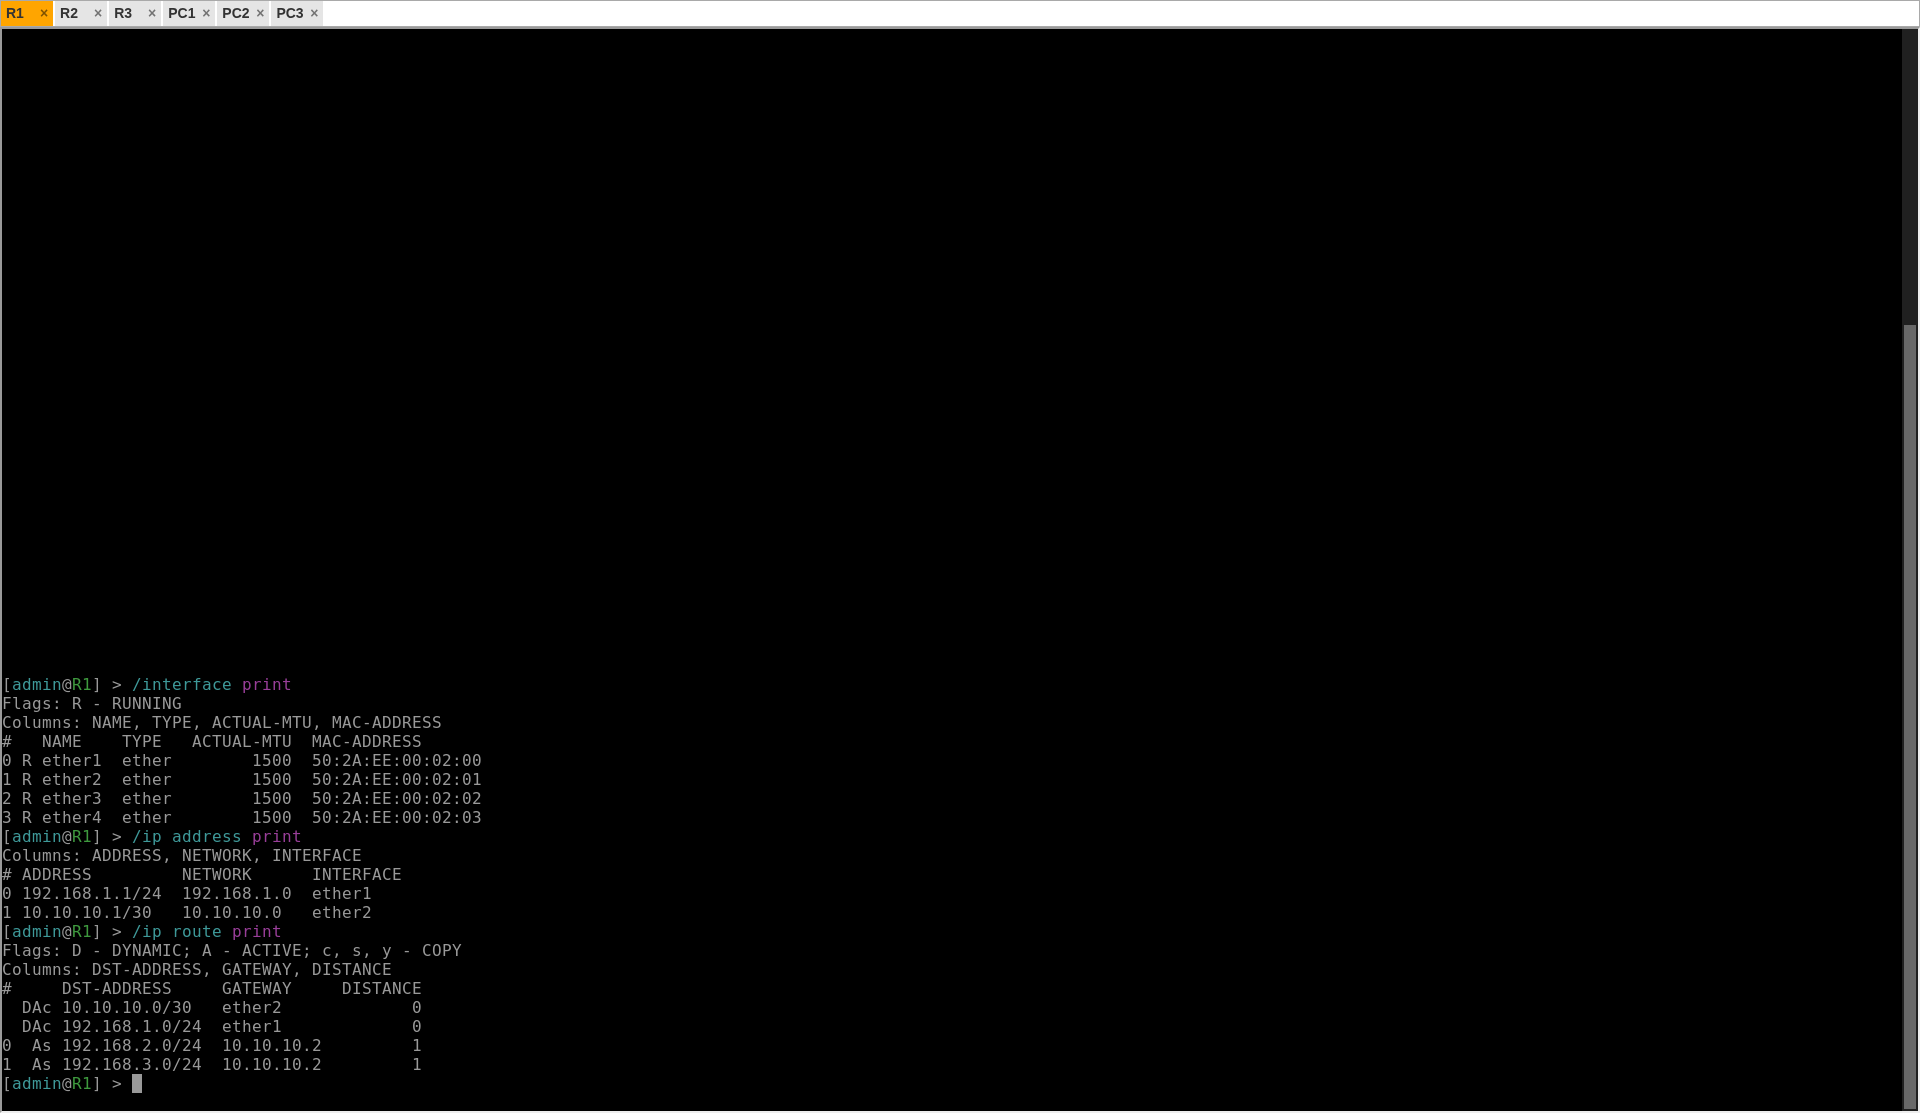
Route yang nempel langsung bakal muncul dengan flag DAC (dynamic, active, connected), sedangkan route yang kita tambahin muncul dengan flag AS (active, static). Kalau route static kamu nggak ada flag A, biasanya gateway-nya nggak bisa dijangkau.
2. Ping Antar Client
Dari PC1
ping 192.168.2.2
ping 192.168.3.2
Coba juga dari PC3 ke PC1 biar yakin dua arahnya jalan.
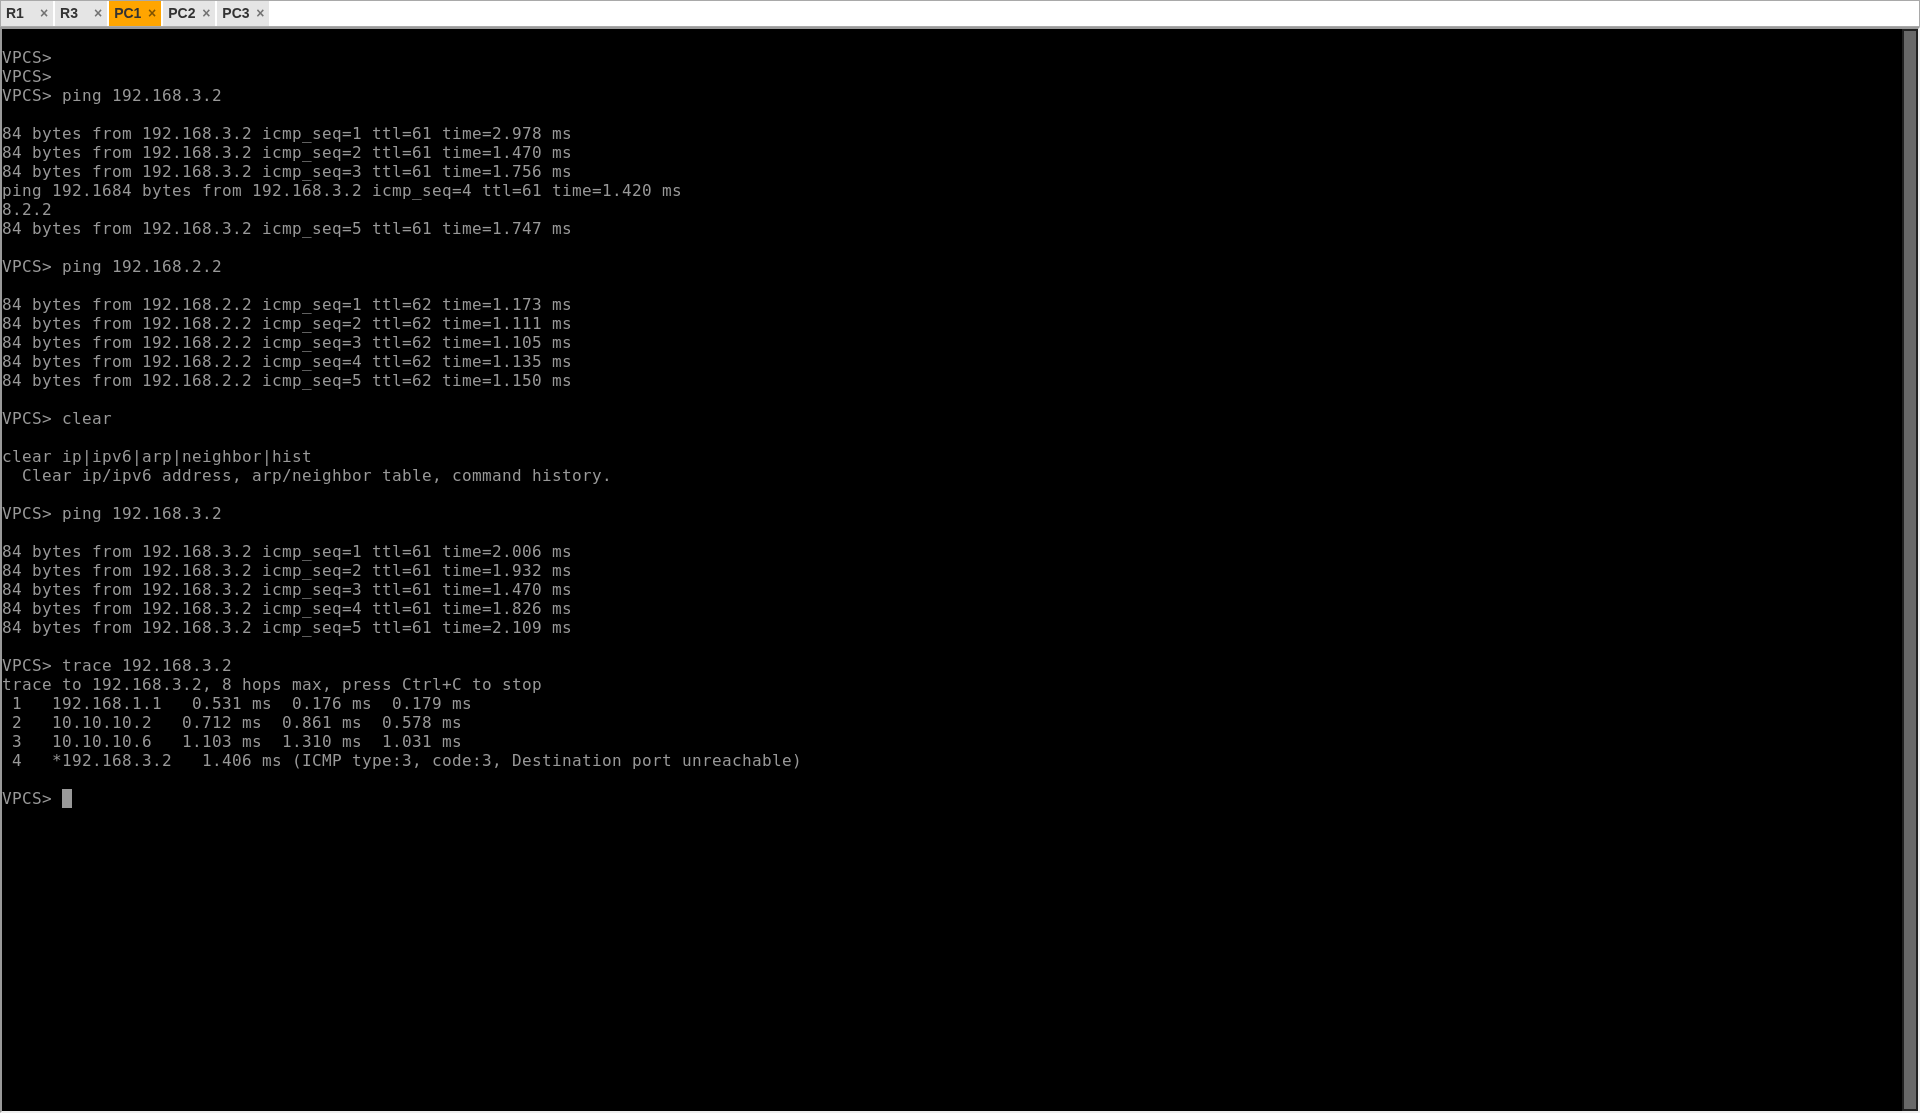
3. Traceroute dari PC1 ke PC3
trace 192.168.3.2
Hasilnya kurang lebih bakal lewat hop ini.
1  192.168.1.1   (R1)
2  10.10.10.2    (R2)
3  10.10.10.6    (R3)
4  192.168.3.2   (PC3)
Kalau output-nya masuk akal kayak gini, berarti paket beneran jalan R1 ke R2 ke R3, sesuai route yang kita bikin.
Troubleshooting
- Ping cuma jalan satu arah atau timeout. Biasanya ada route balik yang lupa. Misalnya R1 udah punya route ke LAN3, tapi R3 belum punya route ke LAN1. Paket sampai ke PC3, tapi balasannya nggak tahu jalan pulang. Cek
/ip route printdi semua router yang dilewati. - Gateway salah. Gateway harus IP router tetangga yang satu segmen, bukan IP router yang jauh. Contohnya di R1 gateway ke LAN3 itu 10.10.10.2, bukan 10.10.10.6. Kalau salah, route-nya biasanya nggak aktif.
- Interface ketuker. IP LAN kepasang di interface link atau sebaliknya. Cek pakai
/ip address printterus cocokin sama tabel dan kabel di lab. - Gateway di PC kosong atau salah. PC bisa ping router-nya sendiri tapi nggak bisa ke jaringan lain.
Bonus, Pakai Default Route
R1 dan R3 cuma punya satu jalan keluar, yaitu lewat R2. Jadi daripada nulis route satu per satu, kamu bisa pakai default route.
Di R1
/ip route add dst-address=0.0.0.0/0 gateway=10.10.10.2
Di R3
/ip route add dst-address=0.0.0.0/0 gateway=10.10.10.5
Artinya, semua tujuan yang nggak dikenal dioper ke R2. Kalau pakai cara ini, hapus dulu route spesifik yang tadi biar nggak dobel dan lebih gampang dibaca. R2 tetap butuh route spesifik ke LAN1 dan LAN3, karena dia punya dua arah.
Penutup
Intinya, tiap router harus tahu jalan ke semua jaringan yang nggak nempel langsung, dan jangan lupa route baliknya. Next saya bakal bikin versi yang sama pakai router Cisco. Kalau ada yang error waktu nyoba, tulis aja di kolom komentar.